Cybersecurity per Yacht 2026: Guida Pratica per Comandanti e Armatori
La cybersecurity nello yachting non e' piu' un tema di nicchia riservato a IT manager e architetti navali. Nel 2026, ogni yacht — dal charter da 24 metri al superyacht da 100 — gira su una combinazione complessa di sistemi operativi, dispositivi dell'equipaggio, dispositivi degli ospiti, reti Wi-Fi e integrazioni a terra. Ognuno di questi sistemi e' una porta. Ogni porta lasciata socchiusa e' una superficie d'attacco. Le minacce che colpiscono lo yachting non sono mai state cosi' sofisticate, automatizzate o motivate economicamente come oggi.
Questa guida e' per comandanti, armatori, fleet manager e consulenti IT che vogliono capire il panorama della cybersecurity nello yachting nel 2026, le normative applicabili e i passi pratici che riducono davvero il rischio — senza paralizzare le operazioni quotidiane.
Il Panorama delle Minacce nel 2026
Le minacce per gli yacht nel 2026 ricadono in categorie ben definite. Il phishing resta il punto d'ingresso piu' comune: un membro dell'equipaggio riceve un'email che sembra provenire da un agente portuale, un fornitore o una banca, e clicca un link che installa malware. Il ransomware, che cripta i file e chiede pagamento in cripto, si e' esteso dalle reti corporate a quelle marittime e ora colpisce software di gestione yacht, piattaforme charter ed elettronica di plancia.
Tre minacce specifiche meritano attenzione: spoofing GPS (un segnale GPS falso che inganna la navigazione), manipolazione AIS (nascondere la posizione, falsificare l'identita' di altre navi) e attacchi Wi-Fi pineapple (un access point malevolo che imita quello del marina o di bordo per catturare credenziali).
Il Quadro Normativo: IMO MSC.428(98)
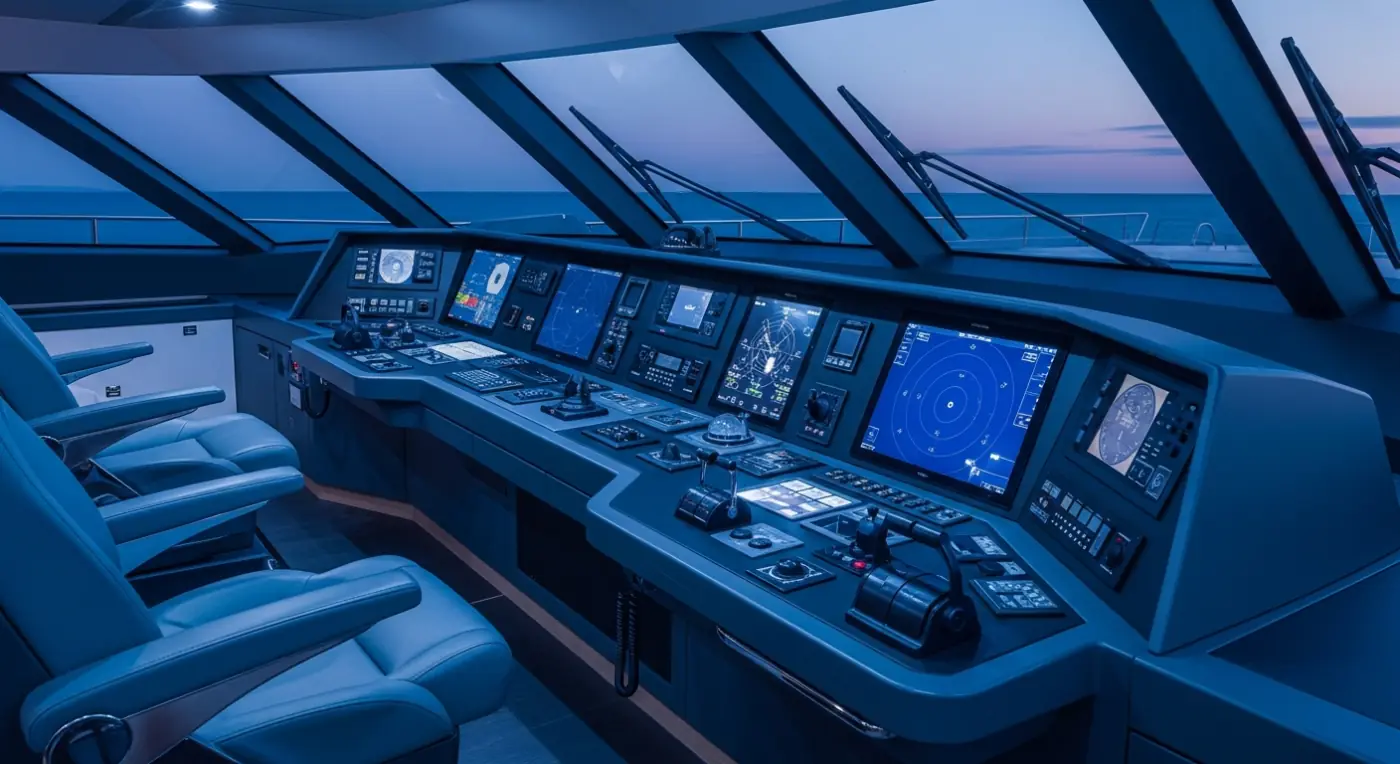
Dal 2021, la risoluzione IMO MSC.428(98) richiede che la gestione del rischio cyber sia trattata nei Safety Management System sotto l'ISM Code. Le ispezioni Port-State guardano sempre piu' agli yacht sopra le 500 GT, in particolare quelli operanti commercialmente in charter. Tutte le maggiori societa' di classe (Lloyd's, DNV, BV, RINA) pubblicano notazioni cyber-readiness e diversi assicuratori richiedono ora una valutazione baseline come precondizione per la copertura cyber.
Architettura di Rete: Le Fondamenta
L'intervento di cybersecurity piu' efficace su uno yacht e' anche il meno glamour: la segmentazione di rete. La tecnologia operativa (OT) — navigazione, propulsione, sistemi macchina e di sicurezza — deve essere fisicamente e logicamente separata dall'IT (laptop dell'equipaggio, Wi-Fi ospiti, dispositivi armatore, sistemi di intrattenimento).
Una rete ben architettata ha almeno quattro VLAN distinte:
- Rete OT: ECDIS, autopilota, AMS, radar, AIS. Strettamente read-only dalle altre reti, niente accesso internet.
- Rete equipaggio: dispositivi operativi. Internet outbound tramite firewall gestito, niente esposizione inbound.
- Rete ospiti: Wi-Fi piacevole per armatore e ospiti. Completamente isolata, con limiti di banda e content filtering.
- Rete management: usata dal team IT per supporto remoto. Autenticazione separata, audit log.
Identita', Accessi e Privilegio Minimo
Quasi ogni incidente cyber nello yachting degli ultimi tre anni ha coinvolto una credenziale rubata, condivisa o debole. La soluzione e' concettualmente semplice: password forti e uniche tramite password manager; multi-factor authentication su ogni account che lo supporta; accesso sul principio del privilegio minimo — il comandante vede cio' che serve al comandante, il direttore di macchina vede cio' che serve a lui, il cuoco non vede gli stipendi dell'equipaggio.
E' qui che una piattaforma unificata di gestione yacht da' il suo valore. Quando charter, registri equipaggio, log manutenzione, dati finanziari e documenti vivono in un solo sistema integrato, il modello di accesso e' costruito una volta, auditato centralmente e revocato istantaneamente quando un membro lascia. Confronta con la situazione tipica: cinque tool SaaS diversi, cinque set di credenziali, cinque procedure di logout separate.
Formazione dell'Equipaggio: il Firewall Umano
La tecnologia da sola non ferma il social engineering. L'investimento a leva piu' alta nella cybersecurity nautica e' la formazione costante e in linguaggio semplice dell'equipaggio:
- Riconoscere il phishing — domini sospetti, urgenza, allegati inattesi.
- Verifica out-of-band — se un agente portuale comunica nuovi IBAN via email, conferma per telefono al numero conosciuto.
- Bloccare i dispositivi quando ci si allontana.
- Mai inserire chiavette USB sconosciute.
- Segnalare immediatamente attivita' sospette al comandante.
Risposta agli Incidenti
Assumi che, nonostante tutte le precauzioni, qualcosa prima o poi passera'. La domanda e': quanto velocemente lo conterai e con quanta sicurezza recupererai? Un piano IR specifico per yacht deve specificare: chi chiamare (IT della management company, contatto della classe, hotline assicurazione), azioni di contenimento, preservazione delle evidenze, albero di comunicazione e procedura di recovery.
L'Approccio SupaSailing
In SupaSailing trattiamo la sicurezza come un prerequisito, non una feature. La nostra piattaforma di gestione flotta, le operazioni charter, il software marina, il CRM brokeraggio e il refit project management girano sulla stessa base: AES-256 a riposo, TLS 1.2+ in transito, crittografia application-level per token sensibili, AWS KMS, audit log completi, RBAC con MFA, SAML SSO e residenza dati EU.
Da Dove Iniziare
Se stai leggendo e il tuo yacht non ha mai avuto una valutazione cyber formale, non sei solo. Il piano di 10 giorni: giorni 1-2 inventario di ogni dispositivo connesso; 3-4 audit della rete; 5-6 password manager + MFA; 7-8 sessione phishing-awareness; 9-10 documenta il piano IR. Un singolo refit fuori stagione lo copre.
Per scoprire come la piattaforma SupaSailing supporta la cybersecurity nautica, contattaci o richiedi una demo.
Connettivita' Satellitare e Rischi a Bordo
Il passaggio a connettivita' satellitare ad alta banda — Starlink, OneWeb, OmniAccess — ha cambiato il profilo di rischio cyber degli yacht. Lo yacht oggi e' continuamente raggiungibile da internet aperto. Qualsiasi vulnerabilita' in qualsiasi sistema di bordo con esposizione WAN accidentale diventa sfruttabile in tempo reale. Il rimedio non e' tornare indietro sulla connettivita' — quella nave e' partita — ma prendere la connettivita' sul serio: firewall gestiti, intrusion detection, penetration test esterni regolari, e una regola chiara secondo cui nessun sistema sullo yacht ha un'interfaccia di management raggiungibile esternamente a meno che non sia esplicitamente richiesto. Il report ENISA sul threat landscape marittimo aggiorna annualmente ed e' una delle migliori risorse autorevoli.
Il Problema dei Dispositivi Personali dell'Equipaggio
Uno dei temi cyber meno discussi a bordo: i dispositivi personali dell'equipaggio. I crew vivono a bordo, spesso per mesi, e usano il Wi-Fi per comunicazioni personali, banking, social media, streaming. Questi dispositivi tipicamente non sono gestiti centralmente, non sono patchati, e non hanno endpoint protection. Sono spesso sullo stesso segmento di rete dei sistemi operativi. La risposta architetturalmente pulita — isolamento stretto della crew network, MDM obbligatorio — e' costosa e culturalmente impopolare. Il compromesso pratico: una rete crew personale completamente isolata senza percorso ai sistemi OT; una crew network operativa separata; policy chiare scritte. La disciplina del labelling di rete paga la prima volta che il laptop personale compromesso di un crew non riesce a raggiungere l'elettronica di plancia.
Soluzioni correlate
Scopri come SupaSailing è costruito intorno a questi ruoli:
Guarda SupaSailing in azione
Prenota una demo gratuita e scopri come un'unica piattaforma può gestire charter, marina, flotta, cantiere o brokeraggio.
Prenota una Demo GratuitaCondividi questo articolo