Cybersécurité des Yachts en 2026 : Guide Pratique pour Capitaines et Armateurs
La cybersécurité dans le yachting n'est plus une préoccupation de niche réservée aux architectes navals ou aux services informatiques. En 2026, chaque yacht — du charter de 24 mètres au superyacht de 100 mètres — fonctionne avec un mélange complexe de systèmes opérationnels, d'appareils d'équipage, d'appareils d'armateurs, de réseaux Wi-Fi invités et d'intégrations à terre. Chaque système est une porte. Chaque porte entrouverte est une surface d'attaque.
Ce guide est destiné aux capitaines, armateurs, fleet managers et consultants IT qui veulent comprendre le paysage de la cybersécurité dans le yachting en 2026, les régulations applicables et les étapes pratiques qui réduisent significativement le risque sans paralyser les opérations.
Le Paysage des Menaces en 2026
Le phishing reste le point d'entrée le plus commun : un membre d'équipage reçoit un email semblant venir d'un agent portuaire, fournisseur ou banque, et clique sur un lien qui dépose du malware. Le ransomware s'est étendu des réseaux corporate aux maritimes et affecte logiciels de gestion, plateformes charter et électronique de pont.
Trois menaces spécifiques méritent attention : spoofing GPS, manipulation AIS et attaques Wi-Fi pineapple.
Le Cadre Réglementaire : IMO MSC.428(98)
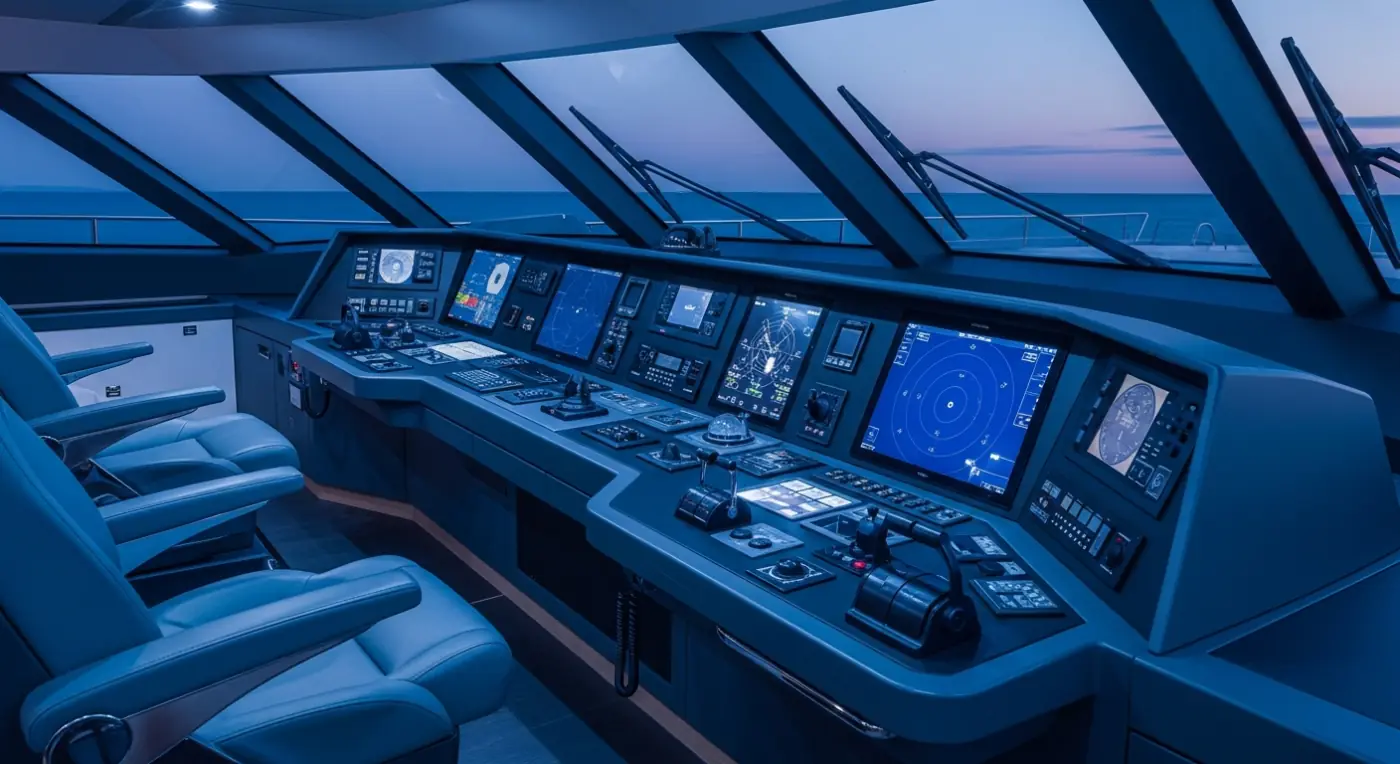
Depuis 2021, la résolution MSC.428(98) requiert que la gestion du risque cyber soit traitée dans les SMS sous l'ISM Code. Les inspections Port-State regardent de plus en plus les yachts >500 GT en charter commercial. Toutes les sociétés de classe (Lloyd's, DNV, BV, RINA) publient des notations cyber-readiness.
Architecture Réseau : la Fondation
L'intervention la plus efficace : segmentation réseau. L'OT (navigation, propulsion, sécurité) doit être physiquement et logiquement séparée de l'IT (laptops équipage, Wi-Fi invités, divertissement). Au moins quatre VLAN distinctes : OT (lecture seule, pas d'internet), équipage (outbound via firewall), invités (totalement isolée), management (auth séparée, audit log).
Identité et Privilège Minimum
Presque chaque incident cyber des trois dernières années a impliqué une credential volée, partagée ou faible. La remédiation est conceptuellement simple : mots de passe forts uniques via password manager ; MFA sur chaque compte ; accès au principe du moindre privilège. Une plateforme unifiée construit le modèle d'accès une fois, l'audite centralement, le révoque instantanément au débarquement.
Formation Équipage
La technologie seule n'arrête pas l'ingénierie sociale. Investir dans formation cohérente en langue simple : reconnaître phishing, vérification out-of-band, verrouiller appareils, ne pas brancher d'USB inconnues, signaler immédiatement activité suspecte au capitaine.
Réponse aux Incidents
Assumez que quelque chose passera éventuellement. La question : à quelle vitesse contiendrez-vous et avec quelle confiance récupérerez-vous ? Un plan IR yacht-spécifique doit spécifier qui appeler, actions de containment, préservation d'évidence, arbre de communication, recovery.
L'Approche SupaSailing
Notre plateforme flotte, opérations charter, logiciel marina, CRM courtage et gestion refit tournent sur la même fondation : AES-256, TLS 1.2+, chiffrement application-level, AWS KMS, audit logs, RBAC + MFA, SAML SSO, résidence UE.
Par Où Commencer
Plan de 10 jours : 1-2 inventaire, 3-4 audit réseau, 5-6 password manager + MFA, 7-8 session phishing-awareness, 9-10 documenter le plan IR. Un appel hors-saison suffit. Contactez-nous ou demandez une démo.
Connectivité Satellite et Risques à Bord
Le passage à la connectivité satellite haut débit — Starlink, OneWeb, OmniAccess — a fondamentalement changé le profil de risque cyber des yachts. Le yacht aujourd'hui est continuellement adressable depuis l'internet ouvert. Toute vulnérabilité dans tout système à bord avec exposition WAN accidentelle devient exploitable en temps réel. Le remède n'est pas de reculer sur la connectivité mais de la prendre au sérieux : firewalls gérés, détection d'intrusion, tests de pénétration externes réguliers. Le rapport ENISA sur le paysage des menaces maritimes est mis à jour annuellement.
Le Problème des Appareils Personnels d'Équipage
L'un des sujets cybersécurité les moins discutés : les appareils personnels d'équipage. L'équipage vit à bord, souvent pendant des mois, et utilise le Wi-Fi pour communications personnelles, banque, médias sociaux. Ces appareils ne sont typiquement pas gérés centralement, pas patchés sur cadence d'entreprise. Le compromis pragmatique : un Wi-Fi personnel d'équipage totalement isolé sans chemin vers les systèmes opérationnels ; un réseau opérationnel d'équipage séparé ; des politiques claires écrites.
Solutions associées
Découvrez comment SupaSailing est construit autour de ces rôles :
Découvrez SupaSailing en action
Réservez une démo gratuite et découvrez comment une seule plateforme peut gérer votre charter, marina, flotte, chantier ou courtage.
Réserver une Démo GratuitePartager cet article